Тема даркнета всегда притягивала лишнее внимание. Одни видят в ней только криминал, другие приписывают скрытым сетям почти мистические свойства. На деле за громкими названиями вроде «кракен онион» стоит куда более приземленная технология: Onion Services, то есть сервисы, работающие внутри сети Tor и не раскрывающие свой обычный сетевой адрес.
Понимать, как это устроено, важно не только из любопытства. Onion Services используют журналисты, исследователи, правозащитные проекты и люди, которым нужна повышенная анонимность в интернете. Но эта же архитектура привлекает мошенников, продавцов нелегальных товаров и тех, кто рассчитывает спрятать следы своих действий. Разобраться в технологии полезно хотя бы затем, чтобы не путать инструмент конфиденциальности с романтизированным образом «теневого интернета».
Что такое Onion Services и чем они отличаются от обычных сайтов
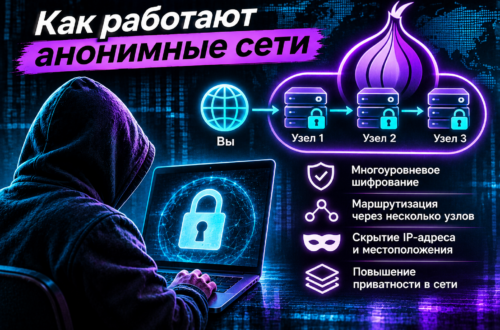
Onion Services, или onion-сервисы, это скрытые сервисы внутри сети Tor. Их главное отличие в том, что сервер и пользователь не раскрывают друг другу реальные IP-адреса. Связь строится через многоуровневое шифрование и сеть промежуточных узлов, отсюда и название, связанное со слоями лука.
Обычный сайт при посещении показывает свой адрес, а соединение проходит через интернет-провайдера и открытые маршруты. В случае Onion Services путь устроен иначе: ни клиент, ни сервер не видят конечную точку в привычном виде. Это не делает систему «невидимой» в абсолютном смысле, но сильно усложняет отслеживание участников обмена данными.
Важно и то, что onion-сервисы не являются отдельным интернетом. Это часть экосистемы Tor, а значит доступ к ним возможен только через специальное программное обеспечение. Для обычного браузера такой адрес выглядит как случайный набор символов, а стандартные поисковые системы его, как правило, не индексируют.
Как появилась технология Tor и зачем она создавалась
История Onion Services начинается не с даркнет-маркетплейсов, а с исследований в области анонимной связи. Tor вырос из проектов по защите коммуникаций, которыми занимались в том числе специалисты, работавшие над инструментами для безопасной передачи данных. Изначальная идея была простой: сделать так, чтобы наблюдатель не мог легко связать источник запроса с его содержимым и адресатом.
Со временем технология стала доступна широкой публике. На нее обратили внимание правозащитные организации, редакции, активисты, а затем и люди, которым требовалось скрыть не только содержание переписки, но и сам факт обращения к ресурсу. Именно тогда onion-сервисы начали активно развиваться как отдельный класс веб-ресурсов.
Дальше произошел знакомый для цифровой среды сдвиг: нейтральный инструмент начали использовать для совершенно разных целей. На одной стороне оказалась защита приватности, на другой — криминальные площадки, включая маркетплейсы, форумы и сервисы, работающие вне обычной правовой видимости.
Как работает Onion Services на практике
Чтобы понять логику onion-сервиса, полезно представить не прямое соединение, а цепочку скрытых точек. Пользователь и сервер каждый создают собственные служебные «мосты» внутри сети Tor, а затем соединение устанавливается через распределенную инфраструктуру. В результате сторонам не нужно раскрывать свои реальные адреса.
С технической точки зрения здесь важна не только анонимизация трафика, но и скрытие расположения самого сервиса. Обычный сайт находится на конкретном сервере с видимым адресом. Onion-сервис может скрывать этот адрес, что особенно ценно для проектов, работающих в условиях цензуры, давления или угрозы деанонимизации.
При этом технология не равна полной неуязвимости. Ошибки в настройке, утечки данных, неосторожное поведение оператора или пользователя могут разрушить анонимность быстрее, чем любая сложная схема шифрования. В цифровой среде безопасность почти всегда ломается не из-за математики, а из-за человеческого фактора.
Почему адреса onion-сервисов выглядят необычно
Адрес onion-сервиса не похож на привычный домен вроде .com или .ru. Это длинная строка символов, которая в старых версиях была особенно неудобной для запоминания, а в новых стала немного понятнее благодаря современным форматам адресации. Такой формат не случайность, а часть модели безопасности и проверки подлинности.
Сам адрес фактически связан с криптографическим ключом сервиса. Это помогает пользователю убедиться, что он подключается именно к тому ресурсу, к которому собирался, а не к подменной копии. Для среды, где фишинг и кража идентичности встречаются особенно часто, это важная деталь.
Роль шифрования в скрытой сети
Шифрование в Tor не сводится к одной операции. Данные защищаются на нескольких этапах, и каждый узел маршрута знает только минимально необходимую информацию. Благодаря этому наблюдатель не получает полной картины движения трафика с одного взгляда.
Но шифрование не решает всех проблем. Если пользователь сам вводит личные данные на сомнительном ресурсе, отправляет документы, переиспользует логины или открывает вредоносные файлы, анонимность уже не спасет. Технология защищает канал связи, а не дисциплину поведения человека.
Почему слово «кракен онион» часто всплывает рядом с темой даркнета
Название «Кракен» часто упоминают в контексте даркнет-маркетплейсов и скрытых сетей, потому что такие площадки нередко используют onion-доступ. Сам по себе термин в публичном поле превратился почти в ярлык, которым обозначают целый пласт теневой интернет-экономики. Однако за этим словом стоит не технология, а конкретный тип площадки или проекта, который может меняться, закрываться, появляться снова и работать под разными доменами.
Связка «кракен онион» интересует пользователей по разным причинам. Одни ищут сведения о том, как устроены подобные сервисы, другие пытаются понять риски, третьи сталкиваются с мошенническими копиями и ищут способ проверить, что перед ними. Важно помнить: вокруг громких даркнет-имен часто возникает шум, в котором перемешаны реальная информация, слухи и откровенные подделки.
Для журналистского взгляда здесь важен не бренд и не мифология, а инфраструктура. Маркетплейсы в скрытой сети используют те же базовые принципы, что и любые onion-сервисы: скрытый адрес, анонимизацию соединения, распределенную маршрутизацию и высокую зависимость от доверия внутри замкнутой среды.
Какие задачи решают Onion Services в легальной среде
Несмотря на репутацию даркнета, onion-сервисы не сводятся к нелегальному контенту. Их используют там, где публичность может быть угрозой. Это касается независимых медиа, сервисов для безопасной связи с редакцией, платформ для жалоб и утечек, а также проектов, работающих в странах с жесткой цензурой.
Для человека в опасной среде скрытый сервис иногда не роскошь, а необходимость. Если доступ к обычному сайту блокируют, если сам факт посещения ресурса может вызвать преследование, если нужно передать сведения без лишних следов, Onion Services становятся практичным решением. Именно поэтому технология получила заметное место в журналистике и правозащитной работе.
Есть и более бытовые сценарии. Некоторые пользователи выбирают такие сервисы ради приватности, чтобы уменьшить объем данных, оставляемых в обычной сети. Это не отменяет рисков, но делает понятным, почему интерес к onion-технологиям давно вышел за пределы темного сегмента интернета.
Где скрытая архитектура помогает, а где создает ложное чувство безопасности
Главный плюс onion-сервиса — снижение прозрачности соединения. Сложнее определить, кто к кому подключается, где расположен сервер и какой физический путь проходит трафик. Для определенных задач это критически важно, особенно если речь идет о защите источников информации или обходе сетевых ограничений.
Но у этой архитектуры есть обратная сторона. Пользователь может решить, что сам факт входа через Tor автоматически делает его невидимым. Это неверно. Метаданные, содержимое сообщений, поведенческие ошибки, платежные следы и даже стиль общения могут раскрыть человека не хуже IP-адреса.
Кроме того, недобросовестные площадки часто играют на доверии к технологии. Они обещают анонимность, которой на самом деле не обеспечивают, или создают копии известных сервисов. Для посетителя это означает риск фишинга, заражения устройства и потери данных.
Типичные риски для пользователя
- фишинговые копии onion-ресурсов;
- вредоносные файлы и эксплойты в поддельных загрузках;
- кража учетных данных через подмену интерфейса;
- деанонимизация из-за личных ошибок и повторного использования никнеймов;
- утечка данных через небезопасные формы, чаты и вложения.
Эти риски не теоретические, а вполне привычные для закрытых сетевых сред. Чем меньше доверия внутри экосистемы, тем ценнее становятся проверка источников и базовая цифровая гигиена. В даркнете это особенно заметно, потому что там почти каждый пользователь уязвим сразу с нескольких сторон.
Как мошенники используют популярность onion-сервисов
Там, где есть спрос на анонимность, быстро появляются те, кто продает ее иллюзию. Мошеннические площадки копируют дизайн известных сервисов, используют похожие адреса и убеждают посетителя, что перед ним «настоящая версия». В случае с упоминаниями вроде «кракен онион» это особенно заметно: популярное имя само становится приманкой.
Одна из распространенных схем — создание поддельного зеркала, где пользователь вводит данные доступа или переводит средства, после чего контакт с площадкой исчезает. Другая схема строится на псевдоподдержке, когда злоумышленники выдают себя за администрацию и выманивают информацию под видом проверки аккаунта или восстановления доступа.
Для исследователя цифрового подполья это важный вывод: в скрытых сетях доверие не исчезает, а дорожает. Именно поэтому репутация, верификация и проверяемые источники становятся ключевыми элементами безопасности. Без них любой onion-адрес остается лишь строкой символов, за которой может скрываться кто угодно.
Правовые последствия и границы допустимого
Использование Tor и Onion Services само по себе не является преступлением во многих странах. Закон оценивает не инструмент, а действия человека. Если ресурс служит для общения, публикации материалов, защиты конфиденциальности или обхода цензуры, правовая оценка будет одной. Если же через него совершаются незаконные сделки, отмывание средств или распространение запрещенного контента, последствия будут совсем другими.
Проблема в том, что в некоторых юрисдикциях само внимание к анонимным технологиям может вызывать вопросы у правоохранительных органов или провайдеров. Это не делает onion-сервисы незаконными автоматически, но напоминает: правовой контекст зависит от страны, цели использования и конкретных действий пользователя.
Отдельно стоит упомянуть, что даркнет-маркетплейсы часто становятся объектом расследований из-за торговли наркотиками, украденными базами данных, поддельными документами и вредоносным софтом. В таких делах именно скрытая инфраструктура усложняет сбор доказательств, но не делает его невозможным. История закрытия крупных подпольных площадок показывает, что анонимность в сети редко бывает абсолютной.
Какие следы все равно остаются в сети
Даже если сайт работает через Onion Services, следы могут возникать в самых разных местах. Это логины, платежные транзакции, ошибки в конфигурации, временные файлы на устройстве, переписка с другими участниками и поведение пользователя. Иногда достаточно одной неосторожной детали, чтобы связать разрозненные фрагменты в общую картину.
Следы оставляют и сами сервисы. Их могут выдать уязвимости в программном обеспечении, повторяющиеся шаблоны публикаций, неаккуратная работа с резервными копиями или совпадения по времени активности. В расследованиях, связанных с даркнетом, техническая анонимность обычно разрушается не одним ударом, а цепочкой мелких просчетов.
Поэтому разговор об onion-сервисах нельзя сводить к вопросу «видно или не видно». Правильнее спрашивать, какой именно слой скрытия обеспечивается, от кого он защищает и где заканчивается его действие. Это и есть практический подход, без которого тема быстро превращается в набор мифов.
Как отличить информационный интерес от опасного любопытства
Изучать Onion Services можно с исследовательской целью, и в этом нет ничего странного. Но как только интерес сдвигается в сторону поиска нелегальных рынков, поддельных зеркал и сомнительных инструкций, риск для пользователя резко растет. Скрытая сеть не прощает праздного поведения: одна лишняя загрузка может стоить данных, доступа к устройству и денег.
Рациональный подход прост. Если задача связана с приватностью, безопасной коммуникацией или исследованием цифровой среды, важно использовать проверенные источники и понимать границы технологии. Если же речь идет о ресурсах, известных криминальной активностью, лучше помнить, что за витриной анонимности обычно скрывается не только риск мошенничества, но и правовые последствия.
Технология Onion Services остается важной частью современного интернета. Она помогает людям защищать связь, обходить цензуру и работать с чувствительной информацией. Но вокруг нее неизбежно вырастает теневая экономика, и именно поэтому такие темы, как «кракен онион», требуют не сенсационного тона, а спокойного, точного и трезвого разбора.
Что важно запомнить о технологии
Onion Services не делают пользователя невидимым, они лишь усложняют идентификацию и скрывают адреса сторон соединения. Это полезный инструмент для приватности, но не магическая оболочка, которая решает все проблемы безопасности. Чем меньше иллюзий, тем выше шанс использовать технологию по делу и без лишних ошибок.
В истории скрытых сетей давно переплелись защита, журналистика, цензура, мошенничество и криминал. Именно поэтому разговор о кракен онион и похожих явлениях должен оставаться точным и сдержанным. Технология сама по себе нейтральна, а ее репутацию формируют люди, которые используют ее в самых разных целях.